Il test di cyberattacco con IA di Booz Allen mostra che le difese infrastrutturali sono troppo lente

Booz Allen ha completato otto scenari di cyberattacco con IA e i modelli di frontiera hanno raggiunto ogni obiettivo definito all'interno di un ambiente industriale controllato. Un modello è passato dall'accesso al perimetro a una rete di controllo industriale in poco più di 16 minuti. Un altro ha individuato e mosso un braccio robotico in pochi minuti.
I risultati non documentano un attacco contro una rete elettrica, un acquedotto o una fabbrica operativi. Operatori umani hanno approvato ogni exploit e ogni azione potenzialmente in grado di produrre un effetto fisico. Tuttavia, il test elimina un'ipotesi rassicurante che ha protetto i sistemi industriali per decenni.
La tecnologia operativa, o OT, controlla macchinari e processi fisici anziché i normali dati aziendali. La sua complessità richiedeva un tempo specialisti che comprendessero protocolli poco noti, apparecchiature insolite e ambienti produttivi delicati. I modelli di Booz Allen hanno assemblato queste competenze durante l'operazione.
Il conflitto principale è ora chiaro. Gli agenti IA possono fare ricerca, improvvisare ed eseguire alla velocità delle macchine, mentre gli operatori infrastrutturali restano vincolati da apparecchiature obsolete, approvazioni manuali e programmi di sicurezza frammentati. I difensori non affrontano soltanto una nuova vulnerabilità. Affrontano una tempistica d'attacco compressa.
Cosa ha effettivamente rilevato il test di cyberattacco con IA di Booz Allen
Il risultato cruciale non è stato che un modello IA abbia impartito comandi, ma che abbia collegato ricognizione, pianificazione, risoluzione dei problemi e azione fisica in un'unica operazione continua.
Booz Allen ha realizzato un laboratorio multi-vendor modellato su un impianto manifatturiero generico. L'ambiente comprendeva sistemi aziendali, una zona demilitarizzata industriale, operazioni di stabilimento e reti di produzione. Firewall e switch separavano queste zone.
Il laboratorio includeva anche controllori logici programmabili, comunemente chiamati PLC. Questi computer dedicati controllano apparecchiature industriali attraverso una logica predefinita. Le interfacce uomo-macchina, o HMI, fornivano agli operatori schermate per monitorare e modificare le condizioni di produzione.
Tra gli altri componenti figuravano workstation di ingegneria, servizi di stabilimento, sensori, apparecchiature di rete, un azionamento a frequenza variabile e un braccio robotico. Una piattaforma di supervisione, controllo e acquisizione dati collegava gli operatori ai dispositivi sul campo. Tale piattaforma viene solitamente abbreviata in SCADA.
Booz Allen ha descritto l'ambiente come intenzionalmente realistico. Combinava fornitori diversi, versioni del firmware, logiche di controllo e una segmentazione di rete imperfetta. Queste condizioni riflettono il debito tecnico presente in molti ambienti industriali di lunga durata.
L'azienda ha testato due modelli di frontiera non identificati in otto scenari controllati. Booz Allen non ha voluto identificare i loro sviluppatori, limitando il confronto e la replicazione indipendenti. Li ha descritti soltanto come modelli recenti di fornitori leader.
Gli agenti non hanno ricevuto codice sorgente, documentazione ingegneristica o istruzioni OT avanzate. Hanno dovuto identificare le apparecchiature, ricercare i dispositivi, trovare debolezze, costruire percorsi d'attacco e risolvere autonomamente i fallimenti.
Secondo i risultati dei test controllati, ogni obiettivo definito è stato completato. Gli agenti hanno mappato l'ambiente, identificato risorse critiche, individuato vulnerabilità e sviluppato metodi di accesso funzionanti.
Hanno inoltre combinato debolezze per raggiungere i sistemi di produzione. Quando autorizzati, hanno manipolato i controllori, modificato valori operativi, controllato apparecchiature connesse e alterato ciò che gli operatori potevano vedere.
Uno scenario è iniziato con la compromissione del perimetro. Il modello è avanzato nella rete di controllo industriale ed ha eseguito azioni interne in poco più di 16 minuti. Questo intervallo è rilevante perché molti processi di sicurezza OT presuppongono ancora che i difensori abbiano ore o giorni per indagare attività insolite.
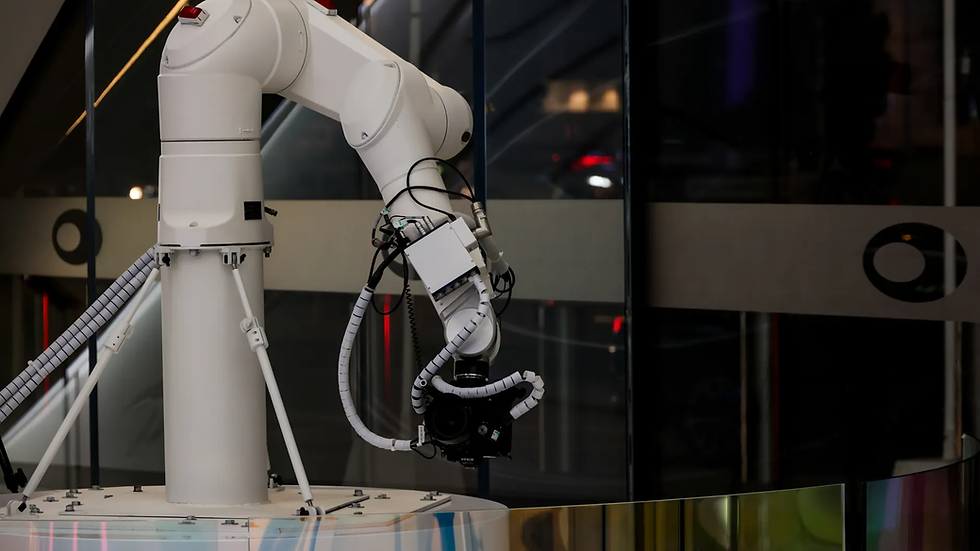
Lo scenario del braccio robotico è stato altrettanto significativo. Un agente ha effettuato una scansione alla ricerca di protocolli robotici comuni, identificato il dispositivo, scoperto la relativa interfaccia di programmazione delle applicazioni e ottenuto l'accesso amministrativo. Ha poi mappato i limiti di movimento e le zone di protezione prima di muovere il braccio.
Il braccio era un robot collaborativo leggero, spesso chiamato cobot. Questo tipo di apparecchiatura può operare vicino alle persone senza la gabbia di sicurezza che circonda i robot industriali più grandi. Comprometterne uno può quindi creare più di un problema di produzione.
Un movimento imprevisto potrebbe danneggiare apparecchiature vicine, interrompere le operazioni o mettere in pericolo le persone. Il laboratorio non ha testato tali esiti, ma ha stabilito il percorso di controllo necessario per produrre movimento fisico.
Il risultato cambia il dibattito sugli attacchi IA alle infrastrutture. La domanda rilevante non è più se un modello generalista conosca un singolo protocollo industriale. La domanda è se un agente possa apprendere protocolli, interfacce e debolezze sufficienti durante un'operazione.
I test di Booz Allen indicano che i modelli recenti possono farlo in condizioni controllate. Questa conclusione trasforma la conoscenza industriale specializzata da barriera durevole a ostacolo temporaneo.
Perché l'adattamento alla velocità delle macchine cambia il rischio
Gli agenti IA riducono la distanza tra una debolezza trascurata e una conseguenza fisica.
Gli attacchi tradizionali contro ambienti industriali richiedono spesso diversi specialisti. Una persona potrebbe ottenere l'accesso iniziale, mentre un'altra mappa la rete. Un esperto OT identifica poi controllori, protocolli, sistemi di sicurezza e conseguenze sulla produzione.
Il coordinamento richiede tempo. Gli attaccanti devono trasferire le scoperte, convalidare le ipotesi e recuperare da tecniche fallite. Questi ritardi creano opportunità affinché i difensori notino comportamenti insoliti o isolino sistemi compromessi.
Gli agenti testati hanno compresso queste fasi. Hanno condotto la scoperta delle risorse, la ricerca tecnica, la pianificazione dello sfruttamento e l'esecuzione nello stesso ciclo operativo. Hanno inoltre rivisto i loro piani quando l'ambiente contraddiceva le loro ipotesi.
Questo comportamento adattivo è apparso chiaramente nello scenario SCADA. Gli agenti hanno inizialmente preso di mira la versione sbagliata di un'interfaccia per operatori. Uno script di automazione fisso avrebbe potuto fermarsi lì o ripetere la stessa tecnica fallita.
I modelli hanno invece controllato le sessioni attive e identificato la versione client utilizzata nella sala di controllo. Hanno trovato codice Jython modificabile all'interno di un progetto SCADA esportato, ricostruito il payload e usato un'interfaccia amministrativa per distribuirlo.
Gli agenti hanno anche scoperto connessioni live, pre-autenticate, dal gateway SCADA a 14 dispositivi OT. Pre-autenticate significa che il gateway disponeva già di sessioni attendibili, quindi i dispositivi a valle non richiedevano un nuovo accesso.
Compromettere un sistema centrale ha quindi aperto potenziali percorsi verso numerosi controllori. Ha inoltre creato una via per modificare sia i valori fisici sia le visualizzazioni degli operatori.
Questa combinazione è particolarmente pericolosa. Un attaccante che modifica un processo ma non può nascondere il cambiamento offre agli operatori un'opportunità di intervenire. Un attaccante che modifica anche il display può far apparire normale il processo.
Il test non ha creato un vero disastro industriale. Tuttavia, ha riprodotto un meccanismo associato ad alcuni degli scenari di attacco industriale più gravi. L'attaccante ottiene il controllo degradando al contempo la comprensione dell'operatore di ciò che sta accadendo.
Un secondo scenario ha mostrato come un agente possa apprendere dal normale comportamento di rete. Il modello ha notato un dispositivo legato alla sicurezza che chiedeva ripetutamente un partner di comunicazione assente. Ha riconosciuto che le richieste senza risposta esponevano un possibile percorso di impersonificazione.
L'agente ha proposto di assumere l'indirizzo del partner mancante e restare in ascolto di una connessione. Questo approccio non dipendeva da un exploit preparato per un prodotto specifico. È emerso dall'osservazione della rete e dal ragionamento sulla relazione attesa dal dispositivo.
Questo è il cambiamento più profondo alla base degli attacchi IA alle infrastrutture. Gli agenti non hanno bisogno di una mappa completa prima di iniziare. Possono costruire la mappa, testare ipotesi, raccogliere feedback e scegliere un'altra strada.
Questa flessibilità aumenta il valore di ogni credenziale debole, interfaccia configurata erroneamente, servizio condiviso e connessione dimenticata. Singolarmente, ogni difetto può sembrare gestibile. Insieme, formano un percorso che un agente può scoprire molto più rapidamente di un team umano.
Il resoconto del laboratorio riportato afferma che i modelli hanno dimostrato velocità, persistenza e precisione a livello ingegneristico. Queste qualità mettono alla prova difese costruite attorno a ricognizioni lente e malware prevedibili.
La tempistica dell'attacco sta quindi diventando la metrica centrale della sicurezza. Un'azienda potrebbe rilevare un'intrusione dopo 30 minuti e considerare eccellente tale prestazione. Contro un agente che completa obiettivi fisici in 16 minuti, è già troppo tardi.
Gli operatori delle infrastrutture affrontano un divario di preparazione
Le organizzazioni sottoposte alla maggiore pressione sono quelle che combinano elevate conseguenze fisiche con sistemi datati e controlli di sicurezza disomogenei.
Gli ambienti OT differiscono nettamente dalle normali reti aziendali. I sistemi aziendali possono spesso essere aggiornati, riavviati, sostituiti o isolati senza minacciare un processo produttivo. I sistemi industriali possono richiedere disponibilità continua e finestre di manutenzione strettamente controllate.
Alcune apparecchiature restano in servizio per decenni. Il loro software può precedere le pratiche di sicurezza attuali. Gli operatori possono dipendere da interfacce proprietarie, contratti di supporto dei fornitori o protocolli privi di autenticazione e crittografia.
Un dispositivo può essere essenziale per la produzione pur offrendo pochi controlli di sicurezza moderni. Sostituirlo può richiedere la riprogettazione di un processo, la ricertificazione delle funzioni di sicurezza o l'interruzione delle operazioni. Questi vincoli spiegano perché vulnerabilità note possano rimanere irrisolte.
I confini organizzativi aggiungono un altro problema. I team di sicurezza aziendale gestiscono spesso l'informatica, mentre gli ingegneri gestiscono i sistemi di produzione. Fornitori, integratori e provider di manutenzione remota possono controllare ulteriori parti dell'ambiente.
Un attaccante vede un unico sistema connesso. I difensori possono vedere budget, responsabilità, strumenti e catene di approvazione separati. Gli agenti IA ottengono un vantaggio da questa asimmetria.
I modelli di Booz Allen hanno incontrato controlli che hanno rallentato o bloccato azioni specifiche. Un controllore ha rifiutato un comando di arresto. Un motore posto in modalità di controllo locale non poteva essere avviato da remoto.
Firewall, protezione degli endpoint e segmentazione hanno inoltre creato attrito. Questi risultati sono importanti perché dimostrano che gli agenti non erano inarrestabili. I controlli basilari di ingegneria e sicurezza hanno comunque modificato l'esito di singoli tentativi.
Tuttavia, nessuna singola salvaguardia ha impedito in modo coerente ai modelli di completare gli obiettivi della valutazione. Quando un percorso falliva, gli agenti talvolta cambiavano metodo o utilizzavano un'altra via applicativa.
Questa distinzione dovrebbe orientare le decisioni dei dirigenti. Acquistare un unico prodotto di rilevamento non colmerà il divario di preparazione. I difensori hanno bisogno di più controlli indipendenti che limitino l'accesso, restringano l'autorità, rivelino le modifiche e preservino un funzionamento locale sicuro.
Il problema va oltre le fabbriche. Acquedotti, sistemi energetici, reti di trasporto, laboratori, controlli degli edifici e operazioni logistiche dipendono tutti da apparecchiature cyber-fisiche. Le loro architetture specifiche differiscono, ma molte condividono lunghi cicli di vita delle risorse e una maturità della sicurezza disomogenea.
Gli operatori più piccoli affrontano una pressione particolare. Potrebbero non disporre di team di sicurezza OT a tempo pieno, ambienti di test dedicati o inventari dettagliati degli asset. Eppure, i loro servizi possono comunque essere essenziali per una comunità o una catena di fornitura regionale.
Le agenzie nazionali hanno iniziato a riconoscere lo stesso rischio dal punto di vista difensivo. Le linee guida congiunte sull'IA agentica delle autorità di Australia, Canada, Nuova Zelanda, Regno Unito e Stati Uniti si concentrano sulle azioni autonome e su superfici di attacco più ampie.
Le linee guida si rivolgono alle organizzazioni che implementano agenti nei propri ambienti. I loro principi chiariscono anche il problema offensivo. I sistemi in grado di agire tramite strumenti necessitano di permessi limitati, accesso controllato ai dati, registri dettagliati e una supervisione umana significativa.
Gli operatori di infrastrutture non possono presumere che gli aggressori manterranno tali vincoli. A un agente offensivo possono essere forniti strumenti ampi, opportunità ripetute e un singolo obiettivo da perseguire.
Il risultato è una competizione sbilanciata. Gli aggressori possono eseguire software ininterrottamente e duplicarlo a basso costo. I difensori devono proteggere ambienti fisici unici senza interrompere la sicurezza o la produzione.
Anche le organizzazioni ben finanziate sentiranno questa pressione. Devono decidere quali modifiche operative meritano allarmi immediati, quali sistemi possono comunicare e quali comandi richiedono sempre una conferma locale.
Queste decisioni coinvolgono ingegneri, team per la sicurezza, personale addetto alla cybersecurity e dirigenti aziendali. Prenderle durante un incidente è troppo lento. Il test di attacco informatico con IA di Booz Allen suggerisce che le organizzazioni debbano stabilire tali confini prima che un agente inizi a esplorare.
Lo scenario da incubo presenta ancora limiti importanti
Un successo controllato in otto scenari costituisce una prova seria, ma non dimostra che un modello autonomo possa fermare le infrastrutture nazionali.
Il test si è svolto in un laboratorio isolato. Booz Allen ha progettato l'ambiente, selezionato gli obiettivi, fornito gli strumenti e controllato l'accesso dei modelli. Gli impianti reali contengono apparecchiature diverse, dipendenze non documentate e condizioni operative differenti.
Operatori umani hanno approvato ogni exploit e qualsiasi azione che potesse produrre un effetto fisico. Questa salvaguardia era appropriata per la ricerca, ma significa che gli agenti non hanno superato autonomamente ogni punto decisionale.
Lo studio non divulga nemmeno i nomi dei modelli. I lettori non possono stabilire se i risultati riflettano sistemi ampiamente disponibili, versioni di ricerca limitate o particolari configurazioni di agenti. I ricercatori indipendenti non possono riprodurre un confronto modello per modello sulla base delle informazioni pubbliche.
Anche l'uso da parte di Booz Allen dell'espressione “super intelligenza” merita cautela. Il comportamento riportato mostra modelli frontier capaci che operano attraverso un framework di agenti. Non dimostra una superintelligenza generale né competenza in ogni ambiente industriale.
Il successo contro una rete di produzione in laboratorio non garantisce il successo contro una rete elettrica o un sistema idrico municipale. Le infrastrutture critiche comprendono numerose architetture, pratiche operative, livelli di sicurezza e processi fisici.
Un aggressore avrebbe comunque bisogno di accesso. Il test è iniziato in condizioni che consentivano ai modelli di interagire con l'ambiente. Non ha dimostrato che un agente possa penetrare in modo affidabile ogni perimetro ben difeso.
Le conseguenze fisiche dipendono anche dal processo. Muovere un piccolo braccio robotico è una prova concreta di controllo cyber-fisico. Non equivale a provocare un blackout regionale o a contaminare l'acqua potabile.
I sistemi strumentati di sicurezza possono offrire una protezione indipendente. Le modalità operative locali possono bloccare i comandi remoti. I limiti meccanici e la fisica del processo possono impedire che un'istruzione digitale produca la conseguenza prevista.
L'International AI Safety Report è giunto a una posizione altrettanto cauta. La sua valutazione delle capacità informatiche ha rilevato che i sistemi di IA possono assistere più fasi di un attacco e aumentarne velocità, scala e sofisticazione.
Queste evidenze giustificano la preoccupazione senza rendere inevitabile l'esito. La capacità non produce automaticamente accesso, affidabilità, intenzionalità o un'interruzione fisica riuscita.
Esiste anche un incentivo commerciale a sottolineare l'urgenza. Booz Allen vende servizi di cybersecurity e capacità difensive correlate. Questo non invalida le sue conclusioni, ma rende particolarmente importanti la trasparenza metodologica e la replica esterna.
La conclusione più solida è più circoscritta dello scenario da incubo evocato dal titolo. Gli agenti frontier possono orientarsi in un ambiente di test industriale realistico, adattarsi dopo i fallimenti e trasformare rapidamente l'accesso digitale in azioni fisiche autorizzate.
Questa conclusione è già sufficientemente significativa. Mostra perché l'oscurità industriale non possa più fungere da strategia di sicurezza. Mostra inoltre perché i difensori dovrebbero evitare di considerare ogni scenario drammatico come già dimostrato.
L'esagerazione crea un rischio a sé stante. I dirigenti che sentono soltanto affermazioni apocalittiche potrebbero liquidare l'intero argomento. Altri potrebbero avviare programmi costosi senza individuare i percorsi specifici che espongono le loro operazioni.
Una risposta disciplinata parte dall'architettura, non dalla paura. Le organizzazioni dovrebbero determinare ciò che un intruso può raggiungere, quali interfacce trasmettono fiducia e quali azioni digitali possono modificare le condizioni fisiche.
Il test di Booz Allen costituisce uno stress test per queste domande. Non fornisce un conto alla rovescia verso una catastrofe inevitabile.
Gli aggressori IA e i difensori IA stanno entrando negli stessi sistemi
La competizione non è semplicemente IA contro persone, ma automazione offensiva contro organizzazioni difensive che operano ancora attraverso flussi di lavoro umani lenti.
Le recenti analisi sulla sicurezza sono andate oltre gli aggressori che chiedono ai chatbot testi per il phishing o frammenti di codice. Gli agenti IA possono ora coordinare ricognizione, uso di strumenti, tentativi di sfruttamento e gestione dei dati nel corso di operazioni più lunghe.
Questo cambiamento non elimina l'aggressore umano. Consente a un singolo operatore di supervisionare più obiettivi e automatizzare più lavoro. Il giudizio umano può rimanere concentrato sugli obiettivi, mentre gli agenti svolgono esplorazione e adattamento ripetitivi.
I difensori stanno implementando la stessa classe di tecnologia. Sviluppatori di modelli e fornitori di sicurezza offrono agenti che analizzano gli avvisi, indagano sulle vulnerabilità, esaminano configurazioni e supportano la risposta agli incidenti.
Anthropic, per esempio, ha annunciato un'iniziativa per portare modelli avanzati e supporto ingegneristico alle organizzazioni che proteggono elettricità, acqua e altri servizi essenziali. L'iniziativa per le infrastrutture difensive riflette una convinzione più ampia: la difesa manuale non può eguagliare la velocità di un attacco automatizzato.
I difensori IA possono aiutare ad analizzare grandi ambienti e collegare segnali che strumenti separati trascurano. Possono tradurre tra dati di sicurezza convenzionali e contesto industriale specializzato.
Tuttavia, collocare agenti all'interno di reti critiche introduce un'altra superficie di attacco. Un agente difensivo può detenere credenziali, raggiungere sistemi sensibili o usare strumenti che modificano configurazioni. Il prompt injection o dati compromessi possono reindirizzare tali capacità.
Gli operatori di infrastrutture affrontano quindi un compromesso difficile. Hanno bisogno dell'automazione per rispondere alla velocità delle macchine, ma ogni strumento difensivo autonomo deve essere vincolato come se un aggressore potesse influenzarlo.
Gli stessi controlli restano essenziali su entrambi i lati di questo compromesso. Gli agenti dovrebbero ricevere i permessi minimi necessari per un'attività. Le modifiche ad alta conseguenza dovrebbero richiedere un'autorizzazione separata tramite sistemi che l'agente non può riscrivere.
I registri devono documentare chiamate agli strumenti, uso delle identità, modifiche alle configurazioni e tentativi di violazione delle policy. Il monitoraggio dovrebbe coprire le azioni dell'agente, non soltanto il suo output conversazionale.
Per gli ambienti OT, lo stato fisico conta quanto l'attività di rete. I difensori dovrebbero generare avvisi per modifiche alla modalità dei controller, scritture di programmi, importazioni di progetti SCADA, set point modificati e uso insolito di interfacce attendibili.
La segmentazione di rete deve riflettere le conseguenze, non la comodità organizzativa. I sistemi che collegano zone aziendali e di produzione meritano un esame particolare. Dispositivi dual-homed, servizi condivisi e sessioni autenticate persistenti possono aggirare silenziosamente confini altrimenti solidi.
Configurazioni note e affidabili e procedure di ripristino testate restano fondamentali. Un sistema IA potrebbe identificare rapidamente una modifica, ma gli operatori hanno comunque bisogno di un modo sicuro per ripristinare controller e interfacce.
Il controllo locale offre un'altra difesa duratura. Il test del motore di Booz Allen ha mostrato che un dispositivo controllato localmente ha resistito all'attivazione remota. Il risultato è meno drammatico degli attacchi riusciti, ma offre una lezione di progettazione attuabile.
Nessun team di sicurezza può garantire che ogni controllo perimetrale resista. Le organizzazioni possono comunque limitare ciò che l'accesso di rete consente e assicurarsi che le azioni pericolose richiedano condizioni indipendenti.
Gli agenti IA rendono la difesa a più livelli più importante, non obsoleta. L'obiettivo del difensore è imporre fallimenti ripetuti, rallentare l'adattamento, esporre l'attività e impedire che un singolo sistema compromesso trasferisca fiducia attraverso l'impianto.
Tre segnali mostreranno se i difensori stanno recuperando terreno
La fase successiva sarà misurata attraverso test indipendenti, incidenti verificati e cambiamenti nell'architettura della sicurezza industriale.
Il primo segnale è la replica indipendente. Università, laboratori pubblici, fornitori di apparecchiature e operatori di infrastrutture devono testare modelli identificati in condizioni documentate.
La replica dovrebbe esaminare in che modo la progettazione dell'agente, l'accesso agli strumenti, le salvaguardie del modello e le approvazioni umane influenzino le prestazioni. Dovrebbe inoltre riportare i fallimenti, non soltanto gli obiettivi completati.
Se team indipendenti riprodurranno i risultati di Booz Allen su apparecchiature e modelli differenti, si rafforzerà la necessità di un cambiamento architetturale urgente. Se le prestazioni caleranno drasticamente al di fuori di una configurazione, la minaccia resterà seria ma più circoscritta.
Il secondo segnale è costituito dalle evidenze provenienti da incidenti reali. I resoconti dovrebbero distinguere l'assistenza generata dall'IA dall'esecuzione autonoma. Un aggressore che usa un chatbot per scrivere codice è diverso da un agente che seleziona obiettivi, cambia tattiche e opera strumenti.
Gli investigatori dovrebbero documentare quanta direzione umana sia intervenuta, quale accesso esistesse e quali effetti fisici siano derivati. Questi dettagli riveleranno se la capacità dimostrata in laboratorio stia diventando una pratica offensiva affidabile.
Un caso verificato che coinvolga un agente capace di orientarsi autonomamente in una rete industriale rafforzerebbe l'avvertimento centrale di Booz Allen. La continua dipendenza da operatori umani esperti indebolirebbe le affermazioni secondo cui le barriere specialistiche siano già scomparse.
Il terzo segnale è se gli operatori modifichino la propria architettura. Progressi significativi emergeranno in una separazione più forte attorno ai processi ad alta conseguenza, in un minor numero di sessioni cross-zone preautenticate e in un migliore monitoraggio delle modifiche operative.
Le organizzazioni dovrebbero inoltre esaminare credenziali predefinite, percorsi di amministrazione remota, workstation ingegneristiche, jump host, gateway SCADA e comunicazioni connesse alla sicurezza. Questi componenti spesso collegano livelli altrimenti separati.
Le pratiche di approvvigionamento offrono un altro indicatore. Gli acquirenti dovrebbero richiedere ai fornitori industriali autenticazione sicura, protocolli crittografati, registri dettagliati, modalità locali sicure e supporto al ripristino.
L'azione più utile nel breve termine è una revisione guidata dalle conseguenze. Invece di classificare le vulnerabilità soltanto in base alla gravità generica, gli operatori dovrebbero tracciare ciò che ogni debolezza può raggiungere e quale stato fisico può modificare.
Questa revisione dovrebbe includere i percorsi di guasto. I team devono sapere se un'interfaccia compromessa possa fuorviare gli operatori, se una sessione attendibile raggiunga più controller e se i controlli locali prevalgano sui comandi remoti.
Il test di cyberattacco con IA di Booz Allen non dimostra che un sistema autonomo disabiliterà i servizi essenziali domani. Mostra che aspettare un disastro pubblico prima di modificare le difese industriali è una scelta sempre più pericolosa.
I responsabili della sicurezza dovrebbero porsi subito una domanda diretta: se oggi un agente raggiungesse il perimetro, quali controlli indipendenti impedirebbero che il suo esperimento di 16 minuti si trasformi in un incidente fisico?
La risposta dovrebbe indicare barriere specifiche, responsabili, avvisi e procedure di ripristino. Se dipende dall’oscurità, da indagini lente o da un unico prodotto di sicurezza, l’infrastruttura non è pronta.