Human-in-the-Loop技術がAIエージェントのセキュリティを再定義

更新日:6月17日

質問に答えるだけでなく、あなたに代わってタスクを実行するインテリジェントなアシスタントを想像してみてください。あなたがより重要な仕事に集中している間に、フライトを予約し、Spotifyで週末のプレイリストをキュレーションし、食料品を注文してくれます。これが、パーソナルコンピューティングの新たな境地であるAIブラウザエージェントの約束です。これらは、Claude、Gemini、ChatGPTなどの大規模言語モデル(LLM)によって駆動されています。これらの自律型ボットは、ウェブをナビゲートし、アプリケーションと対話するように設計されており、私たちが想像し始めたばかりの方法でデジタルライフを効率化します。
しかし、この利便性は深刻なセキュリティのパラドックスをもたらします。AIエージェントが真に有用であるためには、私たちのプライベートアカウントへのアクセスが必要です。ユーザー名とパスワードが必要なのです。これは前例のないリスクを生み出します。あなたを助けるために設計されたAIが、不注意に最も機密性の高い情報をさらしてしまったらどうなるでしょうか?彼らに自律性を与えるその仕組み自体が、壊滅的なデータ漏洩のベクトルになる可能性があります。
これがエージェント時代の中心的な課題です。幸いなことに、この問題に正面から取り組むための新しいセキュリティモデルが登場しています。1Passwordのような企業が先駆けて取り組んでいるこのソリューションは、「human-in-the-loop」(HITL)認証と呼ばれる概念にかかっています。これは、AIエージェントに必要なアクセス権を与えつつ、王国の鍵(マスターパスワードなど)を彼らに預けることのないように設計されたフレームワークです。この記事では、AIエージェントのセキュリティという重大な問題を掘り下げ、HITLシステムがどのように機能するかを解説し、この変化が私たちのデジタルアイデンティティの未来にとって何を意味するのかを分析します。
AIエージェントの台頭と避けられないセキュリティのパラドックス

エージェント型AIの概念は、サイエンスフィクションから実用的な現実へと急速に移行しました。これらは単なるチャットボットではありません。さまざまなウェブサイトやアプリケーションにわたって、多段階のタスクを実行できる自律型システムです。. しかし、その機能が向上するにつれて、私たちの個人データに対する攻撃対象領域(アタックサーフェス)も拡大しています。
AIブラウザエージェントとは?
AIブラウザエージェントは、ウェブブラウザに統合されたり、スタンドアロンアプリケーションによって動作したりするソフトウェアプログラムであり、LLMsを使用してユーザーのコマンドを理解し実行します。現在、多くのモダンなプラットフォームが、AI Agent Builderを利用して、特定のワークフローやビジネスユースケースに合わせてこれらの自律型エージェントを設計、カスタマイズ、デプロイしています。ユーザーが手動でウェブサイトをクリックして回る代わりに、「12月の第1週にハワイへ行く往復航空券を探して予約し、カレンダーに追加して」といった抽象的な目標をエージェントに与えることができます。するとエージェントは、あなたのデジタル代理人として航空会社のサイトへ移動し、フライトを検索し、決済ページまで進みます。主要な AI platforms は、ツールをより強力で便利なものにするために、こうしたエージェント機能をますます取り入れています。
その可能性:デジタルライフの自動化
AIエージェントの魅力は否定できません。日々のルーチンを煩雑にする、平凡で時間のかかるタスクを肩代わりしてくれます。その可能性を考えてみましょう。
旅行の計画:エージェントが数十ものサイトを横断してフライト、ホテル、レンタカーを比較し、あらかじめ設定された予算や好みに基づいて最適なオプションを予約します。
パーソナライズされたエンターテインメント:エージェントに「過去5年間のアップビートなインディー・ロック」で新しいSpotifyプレイリストを作成し、友人と共有するように頼むことができます。
Eコマースとショッピング:エージェントが特定の製品の値下げを監視し、目標価格に達したときに自動的に購入し、配送の手配まで行うことができます。
これらのタスクを実行するには、エージェントがあなたに代わってアカウントにログインする必要があります。この能力がなければ、その有用性は大幅に制限されてしまいます。
危険性:資格情報窃盗の新たなベクトル
ここにパラドックスが存在します。パスワードを忘れてしまう可能性のある人間とは異なり、AIボットには、将来の侵害につながるような形でパスワードを記憶し続けてしまうリスクがあります。。エージェントにパスワードを渡すと、その基盤となるLLMや実行インフラストラクチャに対してパスワードを露呈させる可能性があります。
そのリスクは多岐にわたります:
モデル学習への露出: あなたの認証情報が意図せず将来の学習データに含まれ、他者がアクセス可能になってしまうことはないでしょうか?
インフラの侵害: AIエージェントを運営する企業がデータ侵害を受けた場合、保存または一時的にキャッシュされた認証情報が盗まれる可能性があります。
意図しないアクション: 指示が不適切であったり、侵害されたりしたエージェントが、保存された認証情報を使用して、あなたの代わりに不正な操作を行い、甚大な被害をもたらす可能性があります。
これは理論上の問題ではありません。エージェント型AIの初期設計における根本的なセキュリティ上の欠陥です。. 解決策は単に AI プロバイダーを信頼することではありません。認証に対する新しいアーキテクチャ上のアプローチが必要です。
Human-in-the-Loop 認証がいかにして AI エージェントを保護するか

エージェントのセキュリティ・パラドックスを解決するには、AI が資格情報を保持することなくアクセスを要求できるシステムが必要です。これが Human-in-the-Loop (HITL) 認証の核心的な原則であり、ユーザーが自身のデジタル・アイデンティティをしっかりとコントロールし続けるモデルです。。
「Human-in-the-Loop」(HITL) セキュリティの定義
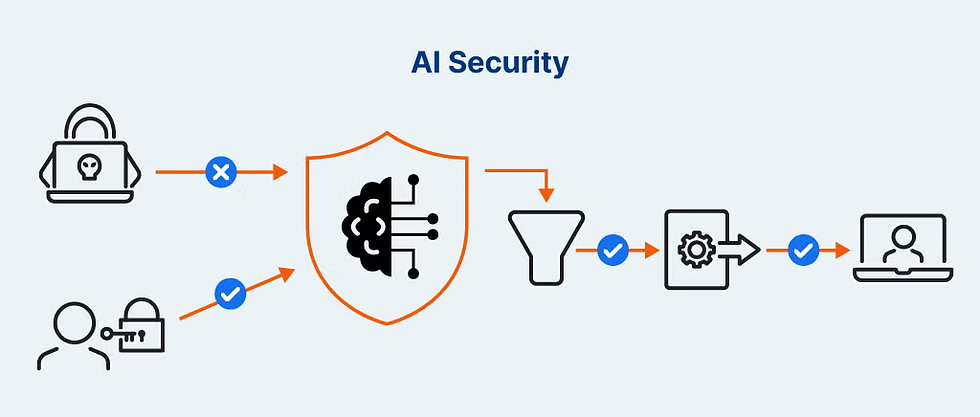
AI エージェントの文脈において、HITL セキュリティとは、機密性の高いアクション、特に認証を伴うアクションが、人間のユーザーによる明示的かつリアルタイムの承認なしには完了できないことを意味します。AI は特権の保持者ではなく、要求者として機能します。ユーザーはワークフローの統合された一部となり、最終的な認可チェックポイントとして機能します。このアプローチにより、たとえ AI が侵害されたとしても、盗むべき有効な資格情報が存在しないことが保証されます。
1Password の Secure Agentic Autofill:ケーススタディ
パスワードマネージャーの 1Password は、この哲学を具体化した最初の実装の一つとして、Secure Agentic Autofill と呼ばれる機能を開発しました。これは、既存の拡張機能が人間のユーザーに対して機能するのと同様に、AI ボットと連携するように構築されたツールですが、エージェントがもたらす独自のセキュリティリスクを解決するように設計されています。このシステムの目的はすべて、「人間がアクセスを承認した場合にのみ、ブラウザに資格情報を直接注入する」ことにあります。.
ステップ・バイ・ステップ:セキュアなハンドシェイク・プロセス
このSecure Agentic Autofill システムの秀逸な点は、AI の意図と実際の認証情報を分離する、綿密に構築されたワークフローにあります。
リクエスト:AI ブラウザエージェントがログインページに移動し、続行するために認証情報が必要であると判断します。その後、1Password ブラウザ拡張機能にその旨を通知します。
識別と承認:1Password はそのサイトに対応する正しいログイン情報を特定しますが、それを AI に渡す代わりに、ユーザーに承認リクエストを送信します。このプロンプトは、ノート PC やスマートフォンなど、ユーザーが信頼しているデバイスのいずれかに表示されます。
本人確認:ユーザーは、MacのTouch IDやその他の生体認証など、安全なローカル認証方法を使用してリクエストを認証します。このアクションにより、ログインするというユーザーの意図が確認されます
安全なインジェクション:承認されると、1Passwordはエンドツーエンドで暗号化されたチャネルを使用して、AIが操作しているブラウザセッションに資格情報を直接注入します
ゼロ知識の利点:なぜAIはパスワードを一切見ることがないのか
このプロセスで最も重要なのは、「何が起きないか」という点です。ユーザー名とパスワードがAIモデルやそのサポートシステムを通過することは一切ありません。1Passwordによると、AI agentとそれを動かすLLMが実際の資格情報を見ることはありません。この「ゼロ知識(zero-knowledge)」の原則が、このソリューションの基盤です。AIはログインが必要であること、そしてログインが成功したことは認識しますが、パスワード自体に関する知識はゼロです。これにより、エージェント機能と資格情報のリスクとの間のつながりが、見事に断ち切られています。
実社会での実装:今すぐどこで利用できるのか?
この技術はもはや単なるコンセプトではありません。このセキュアなエージェント・フレームワークの最初のイテレーションは、すでにデプロイが開始されています。。これは、AI業界全体にとって大きな一歩となります。
Browserbaseを通じた早期アクセス
当初、Secure Agentic Autofillは、Browserbaseと呼ばれるプラットフォームを通じて早期アクセスで提供されます。。Browserbaseは、AIエージェントや自動化を実行するために特別に設計されたツールと専用のウェブブラウザ環境を構築している企業であるため、これは戦略的な出発点となります。AI agents。ネイティブな「AIファースト」ブラウザと統合することで、1Passwordは、より広範な展開の前に、専用に構築された環境で技術をテストし、洗練させることができます。
広範なエコシステム:他のAIツールにとっての意味
Browserbaseが最初の採用者となりますが、このセキュリティモデルは、エージェント型AIエコシステム全体のブループリント(設計図)となります。. 資格情報のセキュリティという核心的な課題は普遍的なものであり、OpenAI (ChatGPT)、Google (Gemini)、Anthropic (Claude) のモデル上に構築されたツールを含む、あらゆる主要なプレーヤーに影響を及ぼします。
1Password と Browserbase によって確立された先例は、他のプラットフォームに対しても同様の HITL 認証フレームワークを採用するよう圧力をかけることになるでしょう。ユーザーは、自分の資格情報がどのように扱われているかを知ることを求め始めるでしょうし、そうすべきです。近い将来、次のような展開が予想されます:
あらゆるパスワードマネージャーが、あらゆる AI エージェントに対して安全に資格情報を提供できるようにする API 標準
以下の項目に基づいた AI ツール のセキュリティ評価:認証にゼロ知識証明および Human-in-the-loop モデルを使用しているかどうか
実行可能なインサイト:エージェント時代におけるデジタルアイデンティティの保護
AI エージェントが一般的になるにつれ、ユーザーはデジタルアイデンティティの管理方法において、より洗練された対応を求められるようになります。古いセキュリティ習慣に頼るだけでは不十分です。.
標準的なパスワードマネージャーだけでは不十分な理由
従来のパスワードマネージャーのブラウザ拡張機能は、人間によるオートフィル(自動入力)を前提に設計されています。ボタンをクリックすると、フィールドが入力される仕組みです。これは個人利用においては安全ですが、自律型エージェント向けには設計されていません。AIに標準的なオートフィル機能を実行させるだけでは、元のセキュリティ問題が再発してしまいます。エージェントは依然として、ブラウザのメモリやDOMに保存された生の認証情報にアクセスできてしまうからです。1Passwordなどが提供する新世代のエージェント向けセキュリティツールは、パスワード保管庫とブラウザセッションの間に、AIエージェントを完全にバイパスする、暗号化された強固なリンクを構築するという点で根本的に異なります。
AIツールの評価:セキュリティに関する確認事項
アカウントへのアクセス権をAIエージェントに付与する前に、そのセキュリティアーキテクチャについて、以下のような厳しい質問を投げかけるべきです:
認証情報の取り扱い:貴社のサービスは私のログイン認証情報をどのように扱いますか?それらは保存されますか?保存される場合、どのように暗号化されますか?
認証フロー: すべてのログイン試行に対して、人間による承認プロセス(human-in-the-loop)はありますか?
ゼロ知識原則(Zero-Knowledge Principle): AIモデルやエージェントが、私のプレーンテキストのパスワードに直接アクセスすることはありますか?
データ分離: 私のデータが分離され、他のモデルのトレーニングに使用されないことをどのように保証していますか?
新しいセキュリティチェーンにおける生体認証の役割
1Password のモデルは、セキュリティチェーンの最終リンクとしての生体認証の重要性が高まっていることを強調しています. 指紋や顔などの「生体情報」を使用してリクエストを承認することは、マスターパスワードのような「知識情報」を使用するよりもはるかに安全です。Touch IDやWindows Helloなどの方法による生体認証は、ユーザーが物理的に存在し、そのアクションを承認していることを証明するため、迅速かつスムーズで、非常に安全な「ヒューマン・イン・ザ・ループ(人の介在)」による承認手段を提供します。
結論
自律型AIエージェントの時代が到来しつつあり、それは驚くべき利便性と同時に、重大なセキュリティリスクをもたらしています。。単にパスワードをボットに提供するという安易なアプローチは、災厄を招く元であり、これらのシステムが機能するために必要な信頼そのものを損なう恐れがあります。
1PasswordのSecure Agentic Autofillのような新しいテクノロジーによって照らされた進むべき道は、ヒューマン・イン・ザ・ループのモデルにあります。機密性の高いアクションごとに明示的な人間の承認を必要とするように認証プロセスを再構築することで、資格情報を危険にさらすことなく、AIエージェントが有用であるために必要なアクセス権を付与できます。AIがパスワードを一切目にすることのない、このゼロ知識(zero-knowledge)アプローチこそが、安全で信頼できるエージェントの未来を可能にする根本的な設計原則です。ユーザーとしての私たちの役割は、このレベルのセキュリティを要求し、デジタルライフを託すツールを厳選することです。
よくある質問 (FAQ)

1. AIエージェントのセキュリティとは何ですか?
AIエージェントのセキュリティとは、自律型AIエージェントがアクセスまたは管理する際に、ユーザーのデータ、資格情報、およびアカウントを保護するために設計された慣行と技術を指します。主な目標は、脆弱性、バグ、または悪用を通じて、AIがパスワードなどの機密情報を漏洩させるのを防ぐことです。
2. AIブラウザエージェントの主なセキュリティリスクは何ですか?
主なリスクは認証情報の漏洩です。AIエージェントがチケットの予約やオンラインアカウントの管理などのタスクを実行するには、あなたに代わってログインする必要があります。エージェントが実際のパスワードを扱う場合、不適切に保存されたり、データ侵害で露出したり、不注意に漏洩したりする可能性があり、重大なセキュリティリスクとなります。
3. Secure Agentic Autofillは通常のオートフィルとどう違うのですか?
通常のオートフィルは人間向けに設計されており、パスワードをウェブページのコード内に直接配置することが多いため、ブラウザエージェントからアクセスされる可能性があります。Secure Agentic AutofillはAI向けに構築されており、「ヒューマン・イン・ザ・ループ」モデルを採用しています。AIがログインを要求し、あなたが信頼できるデバイスでそれを承認すると、AIが認証情報を目にすることなく安全に注入されます。
4. AIエージェントを使用する際、アカウントを保護するために何ができますか?
まず、パスワードマネージャーを使用してください。次に、使用するAIツールを慎重に選択してください。ログインの処理において、ヒューマン・イン・ザ・ループまたはゼロ知識証明セキュリティモデルを明示しているサービスを優先してください。ツールがログイン時にあなたの明示的なリアルタイムの承認を必要としない場合、機密性の高いアカウントに対して十分に安全ではない可能性があります。
5. AI認証の未来はどうなるのでしょうか?
その未来は、AIにとってもパスワードレスになる可能性が高いでしょう。共有シークレットの代わりに暗号署名を使用するパスキーのような技術は、まさに最適です。AIがログインを要求し、ユーザーがスマートフォンの生体認証でそれを承認することで、パスワードを一切介さずにアクションを完了できるようになります。これに human-in-the-loop(人間が介在する)フレームワークを組み合わせることで、自律的なAIエージェントにとって非常に安全な環境が構築されるでしょう。


